Microsoft Perceptionとは何かを一言でいうと、AIを使った攻撃に対してAIエージェントのチームで守るためのMicrosoftのセキュリティの仕組みです。Microsoftは2026年11月17日の公式ブログで、Microsoft Ignite 2026の発表としてMicrosoft Perceptionが一般提供(generally available)になったと明らかにしました(公式ブログ)。赤チーム・青チーム・緑チームという三種類のエージェントをプレイブック(あらかじめ用意された作業手順の型)で束ね、攻撃の発見から調査、修復までを一つの輪として回すのが中心です。
この記事では、Perceptionが何を守る仕組みなのかを公式情報だけに絞って噛み砕き、会社の担当者が検討するときの確認点と、個人が自分のCopilotやアカウント周りを見直すときの考え方までを整理します。
この記事で分かること
- Microsoft Perceptionの中身(三色のエージェントとプレイブックの関係)
- 一般提供とプレビューが混在する機能の整理
- 個人の仕事や学びに引き寄せた読み替え方
- 企業で使う前に確かめる権限・費用・提供範囲
要点
- Microsoftは2026年11月17日、Microsoft Perceptionの一般提供を発表した(公式ブログ)
- Perceptionは赤・青・緑のエージェントをプレイブックで組み合わせ、閉じた輪(closed loop)として動かす
- 操作する場所はMicrosoft Defenderポータルで、New Chat・Sessions・Agents・Playbooks・Insightsの区画に分かれている(Microsoft Learn)
- 影響の大きい操作はチームが承認する設計で、コスト管理ダッシュボードとコスト見積りツールでAIの利用量と支出を追える
- 2027年1月のプレビュー予定やlimited previewの機能も混ざるため、使う前に公式のヘルプで最新の提供範囲を確かめたい
何が発表されたか
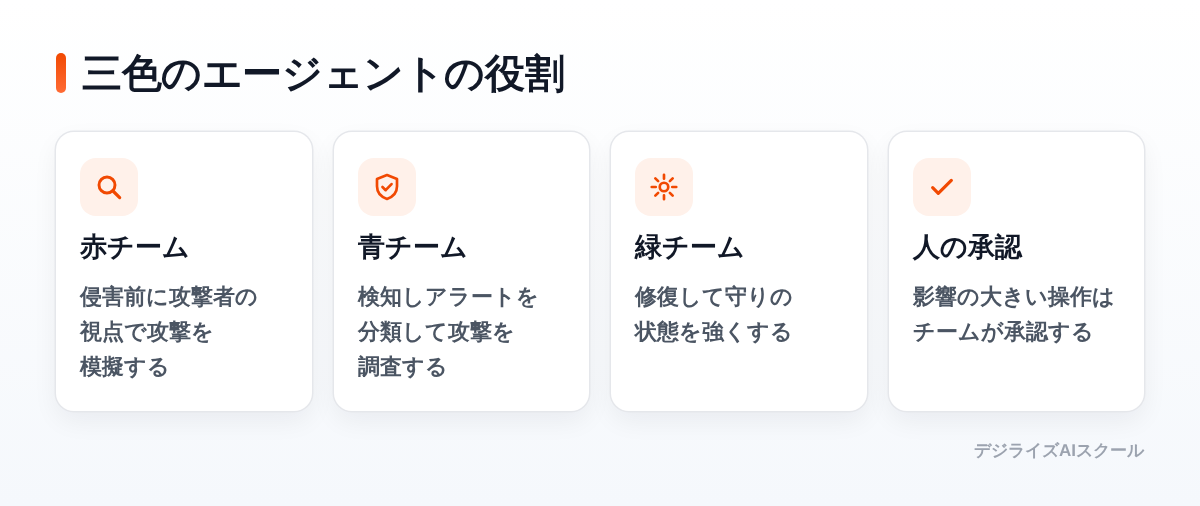
一般提供になったMicrosoft Perception
Microsoft Ignite 2026は2026年11月17日から20日まで、サンフランシスコとオンラインで開催されました(Book of News)。Microsoftはこのイベントの発表として、スタック(積み重ねた層)のすべての層で新機能を出すとし、その出発点がMicrosoft Perceptionの一般提供だと書いています。Perceptionは公式ドキュメントで「AIの現実に合わせて設計された新しいマルチエージェントのセキュリティシステム」と説明され、信号・文脈・モデル・専門エージェントをまとめ、継続的に学ぶ防御の仕組みとして位置づけられています。人を主導権の側に置いたまま、機械の速さで推論・優先順位付け・行動ができるとされます。
前身のProject Perceptionは、2026年7月27日の公式ブログで2026年8月3日にパブリックプレビューに入ると告知されていました(Microsoftの公式ブログ)。つまり、プレビューからおよそ3か月半で一般提供に進んだ流れです。
背景として公式ブログが挙げる数字も具体的です。2026年にCVE(共通脆弱性識別子)プログラムで公開された脆弱性は96,000件を超え、2024年の約40,000件の2倍以上、2010年の20倍以上とされます。一方で、CISA(米国のサイバーセキュリティ・インフラセキュリティ庁)の既知の悪用脆弱性カタログのうち2025年に修復されたのは26%にとどまったと書かれています。PHPの深刻なリモートコード実行の脆弱性では、PHP2Shellの公表からおよそ1日で動作する武器化された攻撃コードが研究者によって作られ、公表から2週間近く経っても約2,900万のサービスが脆弱なままだったとされています。
Perceptionが立つ土台は三層です。1層目はDefender、Entra、Intune、Purview、Sentinel、ネットワーク、OS、ブラウザー、クラウドのセンサーと作動部(actuator)で、外部の製品とは500を超えるコネクタでつながります。Microsoftとパートナーの情報源は1日あたり165兆を超える信号を生み出すとされ、2層目の文脈(context)がそれを整理し、3層目の専門エージェントとハーネス、複数モデルの使い分けが載る形です。
三色のエージェントとプレイブック
Perceptionは赤・青・緑の三チームのエージェントをプレイブックで動かします。赤チームは侵害が起きる前に攻撃者の視点で攻撃を模擬し、青チームは検知とアラートの分類、攻撃の調査を担い、緑チームは修復と強化を担当します。公式ドキュメントに載っているエージェントは次のとおりです(Microsoft Learn)。
| エージェント | チーム | 役割 |
|---|---|---|
| Recon Agent | 赤 | 環境を地図化し攻撃経路・要所・重要資産・設定の問題・過剰な権限を洗い出す |
| Triage Agent | 青 | アラートを真陽性か偽陽性かに分類し結論の理由を詳しく示す |
| Threat Intelligence Agent | 青 | 攻撃パターンや指標などの脅威情報を抽出して分析する |
| Attack Investigation Agent | 青 | アラートやインシデントを突き合わせ攻撃の全体像を再構成する |
| Detection Authoring Agent | 青 | 脅威の網羅の抜けを見つけ検知ルールを作る |
| Posture Prioritization Agent | 緑 | 実際のリスク・露出・悪用可能性・資産の重要度で直す順番を示す |
| Identity Risk Reduction Agent | 緑 | ID保護の抜けを見つけ条件付きアクセスの変更を提案する |
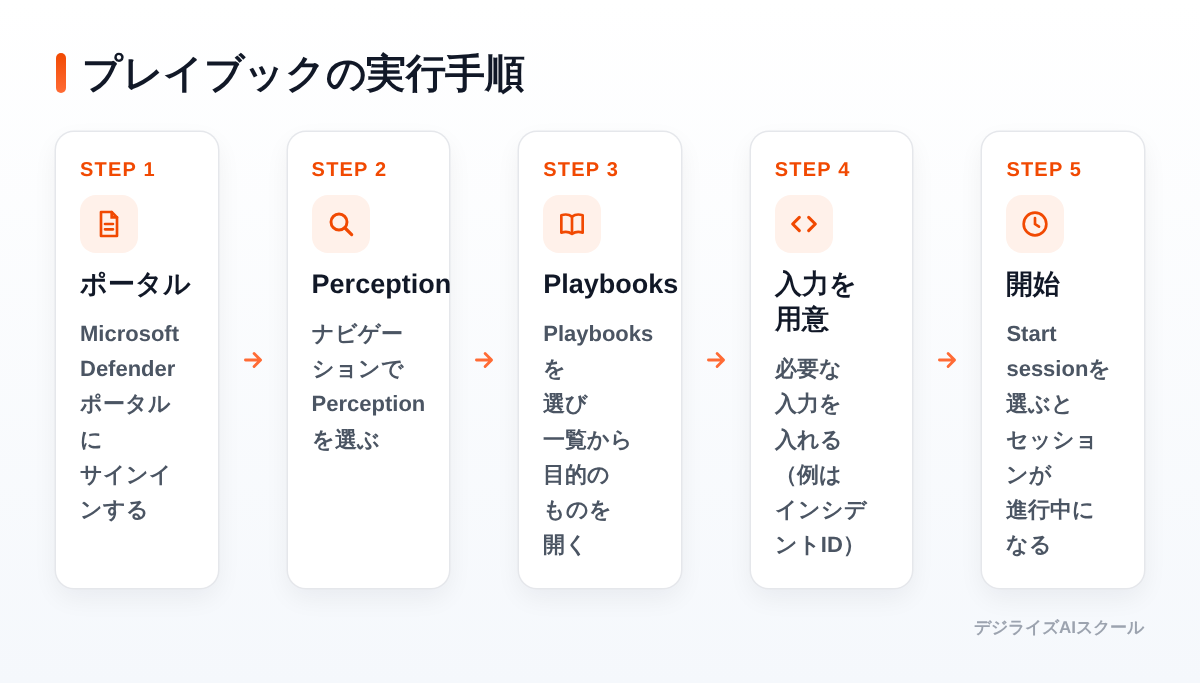
プレイブックは特定の目的に向けた再利用できる手順の集まりで、Triage alert、Protect against a threat、Investigate attack、Extract threat intelligence、Identify attack paths、Plan for posture remediation、Assess identity risks、Reduce credential phishing risk、Close identity attack paths used in your environmentが公式ドキュメントに並びます。プレイブックはMicrosoftがあらかじめ用意したもので一覧は読み取り専用、今回のリリースでは独自のプレイブックは作れないと明記されています(Microsoft Learn)。実行には入力が必要なものがあり、たとえばInvestigate attackはインシデントIDを求めます。必要なエージェントがすべて有効になっていないとプレイブックは動きません。
自然言語で頼む入口も用意されています。Chatでやりたいことを書くと、Perceptionが適切なプレイブックを選び、入力を先に埋めてその場で実行する流れです。進行中の作業は監督でき、エージェントが入力を求めたときに承認か却下を選び、方向がずれたセッションは止め、別の指示を与えられます。
土台側で同時に出た発表
Perceptionの周りでも発表が重なりました。青チームではAlert Triage Agent、Attack Investigation Agent、Detection Authoring Agent、Threat Intelligence Agentの4つが一般提供になり、赤チームではRecon Agentが一般提供、Web App Pen Test Agentがプレビューです。緑チームではPosture Prioritization Agentが一般提供、Risk Reduction Agentがパブリックプレビューで、対象範囲はMicrosoft、Amazon Web Services(AWS)、Google Cloudに及びます。すぐに修正プログラムを当てられない資産に一時的な保護をかけるvulnerability shieldingもプレビューです。
Microsoft Defender側では、SIEM(セキュリティ情報とイベント管理)やUEBA、脅威インテリジェンスなどをまとめたIntegrated Security Operations Center(ISOC)が主要機能で一般提供になりました。対象となるDefender Suite、Microsoft 365 E5、Microsoft 365 E7の顧客には、Microsoft SentinelのSIEM機能一式、Defenderのデータの既定90日保持、500を超えるコネクタ、取り込み料率の引き下げ、組み込みのデータレイクが提供されるとされています。
データ保護とエージェント管理の発表も個人の使い方に近い内容です。Microsoft Purviewでは強化されたデータ分類が2027年1月に一般提供、Copilotへのプロンプトやローカルエージェントに対するDLP(データ損失防止)の制御拡張と、機微な情報の種類に基づくCopilotのグラウンディング保護が2027年1月にプレビュー入りとされます。Microsoft Agent 365とMicrosoft Entra Suiteでは、見つけられるローカルエージェントの種類が35増えて合計60になり、Claude Code、OpenAI Codex、GitHub Copilotが含まれます。見つかったエージェントにはMicrosoft Entra Agent IDが与えられ、条件付きアクセスで統制でき、Dynamic Agent Riskが露出や影響範囲、実行時の挙動を評価します。これらはプレビューです。
対象と提供範囲
一般提供とプレビューの整理
同じ発表の中でも、今日から使える機能と先の予定が混ざっています。読み違えると社内の計画がずれるので、公式ブログの表記どおりに並べます。
| 項目 | 出典にある提供段階 |
|---|---|
| Microsoft Perception | 一般提供(generally available) |
| Alert Triage / Attack Investigation / Detection Authoring / Threat Intelligence Agent | 一般提供 |
| Recon Agent | 一般提供 |
| Posture Prioritization Agent | 一般提供 |
| Web App Pen Test Agent | プレビュー |
| Risk Reduction Agent | パブリックプレビュー |
| Vulnerability shielding | プレビュー |
| AI Readiness Initiatives | 2027年1月にプレビュー |
| Purviewの強化されたデータ分類 | 2027年1月に一般提供 |
| MCPやAPIでのSIEM・SOAR連携、AWS・Okta・Salesforceの信号 | プレビュー |
| Entra ID Governanceのdynamic permissions | limited preview |
| 料金や提供国 | 公式ページで確認 |
AI Readiness Initiativesは、Secure Nowの推奨を実行計画に変えて進捗を共有する機能で、認証の近代化や毎月の更新適用といった、AIで増える risk を下げる場面に焦点を当てると説明されています。Entra ID Governanceのdynamic permissionsは、作業の範囲に絞った期限付きのアクセスを与える仕組みです。
動かす場所と必要な権限
Perceptionの画面はMicrosoft Defenderポータルの中にあり、New Chat、Sessions、Agents、Playbooks、Insightsに分かれます。プレイブックを開く手順は、Microsoft Defenderポータルにサインインし、ナビゲーションでPerceptionを選び、Playbooksを選ぶ流れです(Microsoft Learn)。一覧にはプレイブック名、説明、使うエージェントの数、必要な入力、自動化の有無が並びます。
権限の前提も明確です。Perceptionのエージェントは利用前にエージェントのID(agent identity)とロールの割り当てが必要で、どのユーザーがセッションを実行・閲覧できるかは管理者が決めます。プレイブックからセッションを始めるには、そのプレイブックが使うすべてのエージェントに対するRun accessが必要です。
個人の仕事や学びにどう使えるか
会社員: Copilotに渡す情報の扱いを知る
Perception自体はセキュリティ担当者がDefenderポータルで動かす仕組みですが、発表の中にはCopilotを使う一人ひとりに関わる話が含まれます。Copilotへのプロンプトや、Windows上で動くローカルエージェントに対するDLP制御の拡張が2027年1月にプレビュー入りとされており、「AIに何を貼り付けたか」が管理の対象になる方向です。営業や企画の仕事で資料をCopilotに読ませるなら、社内のどの情報を入れていいかを先に確認しておくと、後から制御が入ったときに手戻りが減ります。
フリーランスや個人開発者: 認証と更新を見直す
公式ブログがAI Readiness Initiativesで焦点に挙げているのは、認証の近代化と毎月の更新適用です。プレイブックにもReduce credential phishing riskがあり、フィッシングに強い認証への準備度を評価して条件付きアクセスのポリシーを提案すると説明されています。Microsoftアカウント周りの設定を見直すなら、まずサインイン方法と更新の当て方という、この二つの基本に時間を使うのが筋の通った順番です。
学び直し中の人: エージェント運用の型を学ぶ
Perceptionの設計は、エージェントにIDとロールを与え、影響の大きい操作は人が承認し、作業の記録をセッションとして残すという型になっています。見つけられるローカルエージェントの種類にClaude Code、OpenAI Codex、GitHub Copilotが挙がっていることからも、業務でエージェントを使う人の作業が管理の対象になる流れが読み取れます。IT・デジタルの職種でキャリアを広げたい人は、この「権限・承認・記録」の考え方を自分の使っているツールに当てはめて説明できるようにしておくと役に立ちます。
企業で使うなら
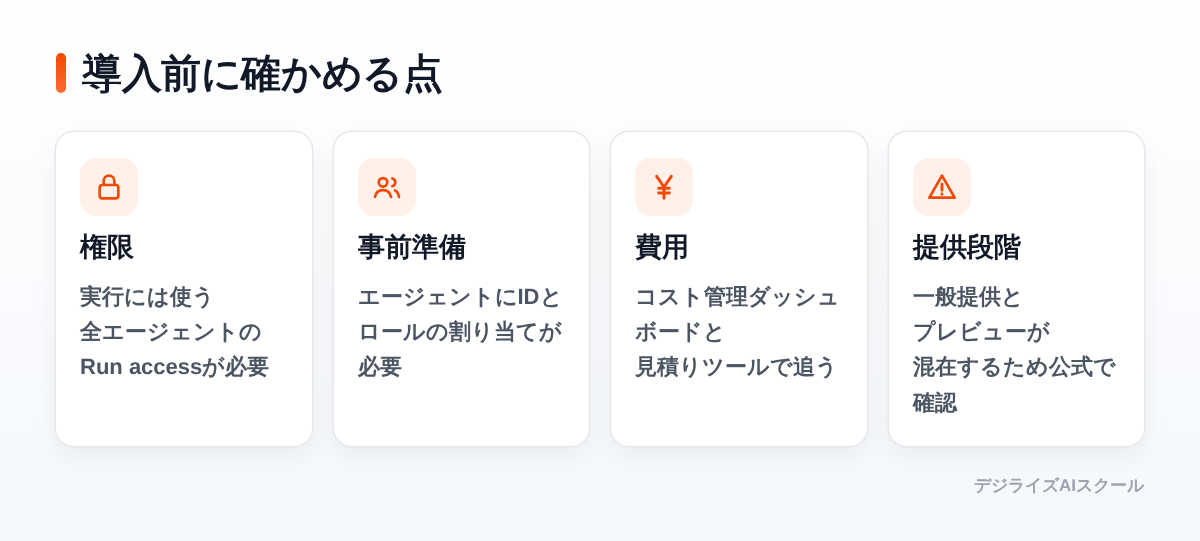
導入時の注意点
最初に確かめたいのは権限設計です。プレイブックの実行には使う全エージェントのRun accessが必要で、エージェントごとにIDとロールの割り当てが前提になります。誰がセッションを実行でき、誰が閲覧だけにとどまるのかを社内のルールとして決めておかないと、調査の記録が広く見られる状態になりかねません。次に承認の運用です。公式ブログは、ガードレールはチームが設定し、影響の大きい操作にはチームが承認すると書いています。インシデントが設定した条件に合ったときに自動でプレイブックを起動する仕組みもあるため、どの条件で自動起動を許すかを事前に文書化しておくと安全です。
データの扱いでは、Copilotへのプロンプトやローカルエージェントに対するDLP制御、機微な情報の種類に基づくグラウンディング保護が2027年1月のプレビュー予定であることを踏まえ、現時点で社内に伝える内容と、プレビュー後に見直す内容を分けておくとよいでしょう。費用はコスト管理ダッシュボードとコスト見積りツールで利用量と支出を追い、成果と結び付けられるとされています。料金そのものは公式ページで確認してください。
判断材料
| 確かめること | 出典にある手がかり |
|---|---|
| 対象プラン | ISOCは対象となるDefender Suite・Microsoft 365 E5・Microsoft 365 E7の顧客が対象 |
| 権限 | プレイブックの実行には使う全エージェントのRun accessが必要 |
| 事前準備 | エージェントにはIDとロールの割り当てが必要 |
| 費用の把握 | コスト管理ダッシュボードとコスト見積りツールで利用量と支出を追える |
| 対応クラウド | 緑チームの2つのプレイブックはMicrosoft・AWS・Google Cloudを対象 |
| 外部連携 | MCPやAPIでのSIEM・SOAR・ITSM連携、AWS・Okta・Salesforceの信号はプレビュー |
| 料金や提供国 | 公式ページで確認 |
法人でのAI導入や社員研修の設計をまとめて相談したい場合は、株式会社デジライズに問い合わせられます。デジライズは法人向けAIリスキリングサービスで導入社数No.1(東京商工リサーチ・2026年3月末時点)で、累計600社超・5万人以上のAI活用を支援しています。
使う前の注意点
提供段階と範囲を確かめる
今回の発表は一般提供、プレビュー、パブリックプレビュー、limited preview、2027年1月予定が混在します。独自のプレイブックは今回のリリースでは作れないと明記されている点も、運用の設計に影響します。日本での提供状況や表示言語、料金については、使う前に公式のヘルプで最新の提供範囲を確かめてください。
人の判断を残す
エージェントは影響の大きい操作の前に止まり、承認を求めます。利用者は提案された操作を確認して承認か却下を選び、方向がずれたセッションは止められます。自動化を広げるときほど、この停止と差し戻しの手順を誰が担うのかを決めておく必要があります。なお公式ブログは、エージェントを守り囲い込む機能があっても、その背後のモデルがどう振る舞うかまでは見えないとし、AI Transparency Initiativeとして40を超える組織(Accenture、Adobe、KPMG、Mastercard、Volvo Carsなど)と透明性の標準づくりを進め、Microsoft FoundryやCopilotを含む製品に実装していくと述べています。
よくある質問
Microsoft Perceptionとは何ですか
AIの現実に合わせて設計された新しいマルチエージェントのセキュリティシステムで、信号・文脈・モデル・専門エージェントをまとめた継続的に学ぶ防御の仕組みです。赤・青・緑のエージェントをプレイブックで束ね、閉じた輪として回します。2026年11月17日の公式ブログで一般提供が発表されました。
個人でも使えますか
Perceptionの画面はMicrosoft Defenderポータルの中にあり、エージェントの利用にはIDとロールの割り当て、プレイブック実行にはRun accessが必要です。自分の環境で使えるかは、契約や権限によって変わるため、公式のヘルプで提供範囲を確かめるのが確実です。
プレイブックは自分で作れますか
プレイブックの一覧はMicrosoftがあらかじめ用意したもので読み取り専用であり、今回のリリースでは独自のプレイブックは作成できないと公式ドキュメントに書かれています。既存のプレイブックは手動で実行でき、一部は自動化ルールからの実行にも対応します。
費用はどう把握しますか
公式ブログでは、新しいコスト管理ダッシュボードとコスト見積りツールが、AIの利用量の把握、支出の予測、費用と測れるセキュリティ成果の結び付けに役立つと説明されています。実際の価格やプランは公式ページで確認してください。
AIによる脆弱性探しはどれくらい進んでいますか
公式ブログは、2026年にCVEプログラムで公開された脆弱性が96,000件を超え、2024年の約40,000件の2倍以上だとしています。2026年7月の公式ブログでは、MDASHとMAI-Cyber-1-Flashの組み合わせが業界のベンチマークCyberGymで96%(any-crashスコア)を達成したとも書かれています。
あわせて読みたい
- Copilot Studio 使い方|最初のエージェントを作る手順
- Excel関数をAIに作らせる方法|公式ヘルプでわかる頼み方
- AIスライド作成の手順|CopilotとGeminiを公式ヘルプで比較
まとめ
- Microsoftは2026年11月17日、Microsoft Perceptionの一般提供を発表した
- Perceptionは赤・青・緑のエージェントをプレイブックで束ね、Microsoft Defenderポータルから動かす
- 影響の大きい操作は人が承認し、コスト管理ダッシュボードと見積りツールで費用を追える
- 一般提供とプレビュー、2027年1月予定の機能が混在するため、提供範囲は公式ヘルプで確かめる
- 個人の側では、Copilotに渡す情報の扱いと、認証と更新の見直しが現実的な一歩になる
まずは自分の環境でサインイン方法と更新の状態を点検し、会社では権限と承認の決め方を文書にしてみてください。AIの使い方を体系的に学ぶなら、デジライズAIスクールのコース一覧や料金プランが参考になります。動画は990本以上あり、「IT・デジタルのAI活用全体図」から入ると今回の話題ともつながりやすいです。
出典
- Security for the agentic era, powered by Microsoft Perception | Microsoft Security Blog
- Microsoft Ignite 2026 | Book of News
- What is Perception?
- Key concepts in Perception
- Agent categories in Project Perception
- Work with playbooks in Perception
- Rethinking security for the age of AI - The Official Microsoft Blog
この記事は、各社の公式の発表をもとに AI で下書きし、出典の本文との照合とGoogle 検索による事実確認(ファクトチェック)を通ったものだけを公開しています。